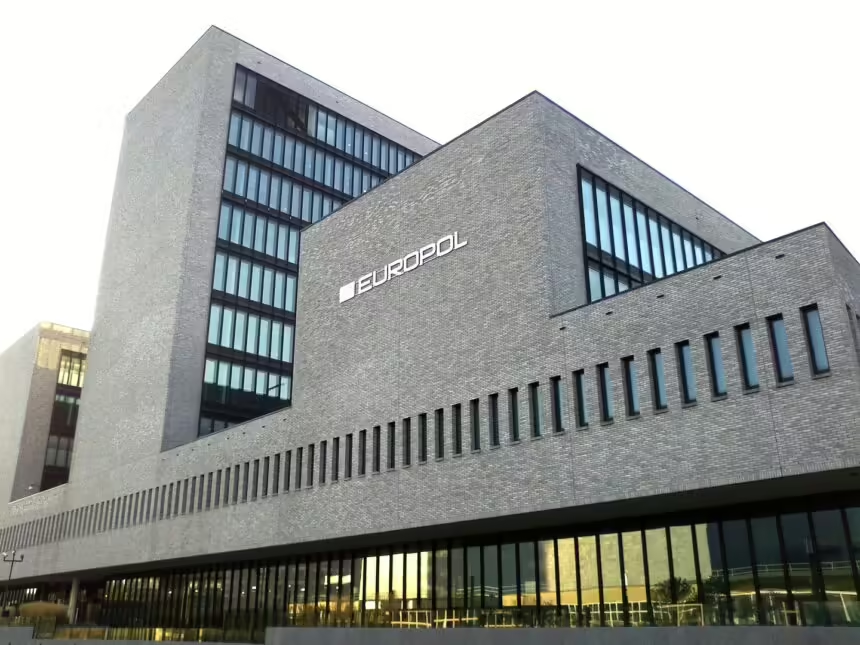
Doqquz ölkənin hüquq-mühafizə orqanlarından ibarət koalisiya Gootloader, CastleRAT və StealC zərərli proqram şəbəkələrinin fəaliyyətini təmin edən 235 kompüter serverini və 257 internet domenini ələ keçirib. Europol və Eurojust-un əlaqələndirdiyi “Endgame” əməliyyatı çərçivəsində, həmçinin təxminən 6,4 milyon ələ keçirilmiş hesab giriş məlumatı və 40 mindən çox zərərçəkənə aid məlumat toplusu əldə edilib.
Europol bildirib: “Əməliyyat zamanı kibercinayətkarlara məxsus olan və bu həftə səlahiyyətli orqanlar tərəfindən ələ keçirilən cinayət infrastrukturunda zərərçəkənlərə aid 6 milyondan çox giriş məlumatı aşkar edilib”.
Əməliyyatda Bolqarıstan, Kanada, Danimarka, Almaniya, Moldova, Niderland, Polşa, Böyük Britaniya və Amerika Birləşmiş Ştatlarının aidiyyəti orqanları iştirak edib. Polis Gootloader ilə bağlı 14 serveri və 218 domeni ələ keçirib, müdaxiləyə məruz qalmış 681 veb-saytı zərərli koddan təmizləyib. CastleRAT infrastrukturuna aid 120 server və 39 domen ələ keçirilib, giriş məlumatlarını oğurlayan StealC proqramını dəstəkləyən 102 server isə sıradan çıxarılıb. StealC əvvəllər polisin 2026-cı ilin oktyabr ayının sonunda bağladığı cinayətkar hostinq provayderi Virtualine/Omegatech-dən istifadə edirdi.
Zərərli proqram şəbəkələri və bərpa edilən giriş məlumatları
Hədəfə alınan zərərli proqramlar hədə-qorxu ilə pul tələb edilməsi və məlumatları şifrələyərək fidyə tələb edən proqramlarla hücumlar da daxil olmaqla, daha geniş kiberhücumlar üçün giriş vasitəsi kimi istifadə olunurdu. Amerika Birləşmiş Ştatlarında Ədliyyə Nazirliyi bildirib ki, Gootloader 2018-ci ildən bəri ən azı 25 min sistemi yoluxdurub və Amerikada ən azı 44 zərərçəkənə təxminən 28,8 milyon dollar ziyan vurub. Almaniyanın Federal Cinayət Polisi İdarəsinin müstəntiqləri isə Gootloader-in 2020-ci ildən bəri dünyada milyonlarla kompüteri yoluxdurduğunu təxmin ediblər.
Amerika Birləşmiş Ştatlarının aidiyyəti orqanları və beynəlxalq tərəfdaşları məhkəmənin icazəsi ilə Gootloader-i ələ keçirilmiş WordPress platformaları da daxil olmaqla, 100-dən çox serverdən təmizləyib və ölkə daxilində zərərli proqramın yayılması üçün istifadə olunan domenləri ələ keçiriblər. Danimarkanın Milli Xüsusi Cinayətkarlıq Bölməsi zərərli kodun yerləşdirildiyi 681 veb-saytı təmizləyib. Bölmə bildirib ki, hücumçular əvvəlcə arxa qapı proqramı quraşdırmaq üçün oğurlanmış administrator giriş məlumatlarından istifadə ediblər. Əməliyyat zamanı heç bir həbs barədə məlumat verilməyib, lakin Niderland polisi Gootloader üzrə əsas şübhəli ilə bağlı məqsədyönlü araşdırma aparır.
Əldə edilən giriş məlumatları kibertəhdidlər barədə məlumat toplama və bildiriş xidmətləri ilə paylaşılır. Onların arasında Have I Been Pwned, Niderland polisinin Check your hack xidməti, No More Leaks, DIVD, NL-NCSC, Sekoia və Shadowserver Fondu var.